
2026年10月のWindows Updateで行われたセキュリティ関連の挙動の変更、特に多くのユユーザーの目に触れる可能性がある2(+1)つの変更について説明します。
リムーバブルメディアでReFSはサポートされない構成に
10月から監査フェーズ、来年1月から強制フェーズ(ブロック)
Microsoftは、2026年10月13日(米国時間)以降にリリースされるWindowsの更新プログラムから、ReFS(Resilient File System)に対してセキュリティ強化の変更を実施しました。この変更は、現在、サポートされているすべてのWindowsバージョンに対して行われます。
ReFSはもともとリムーバブル メディアのファイルシステムとしてはサポートされていません。しかし、サポートされていなくても、実際にはリムーバブルメディア(外付けHDDやUSBメモリ)をReFSでフォーマットして使用することは可能でした。
Resilient File System (ReFS) の概要|Windows Server(Microsoft Learn)
“リムーバブル メディアでのサポート (ReFS )×”
2026年10月のセキュリティ更新プログラム(セキュリティパッチ)では、ReFSに対するセキュリティ強化が監査フェーズ(既定)で導入されました。ReFSボリュームのリムーバブルメディアが接続されると、“これは、ReFSでサポートされる構成ではありません。”として、システムログにイベントID 514 の注意レベルのイベントを記録するようになります(画面1)。
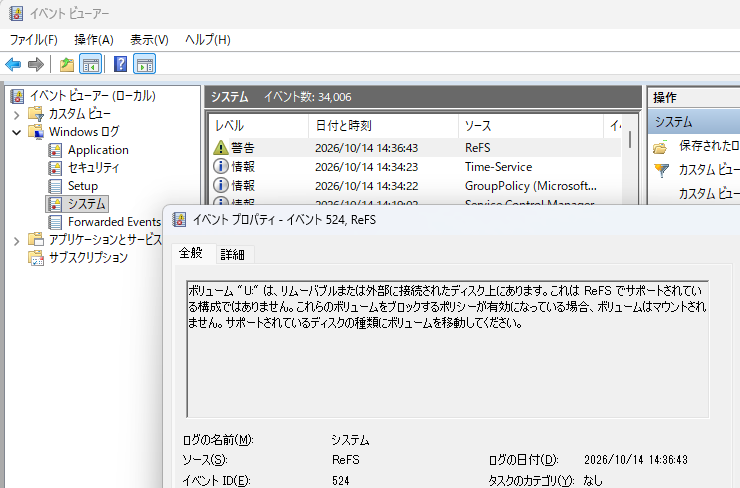
画面1 2026年10月のセキュリティ更新プログラムのセキュリティ強化により、ReFSボリュームのリムーバブルメディアは監査対象としてイベントに記録される(マウントは引き続き可能)
2027年1月12日(米国時間)にリリースされるセキュリティ更新プログラムでは、強制フェーズに入り、監査とブロックが既定で有効化されます。そのため、グループポリシーで管理者が設定を明示的に変更しない限り、ReFSボリュームのリムーバブルメディアは1月のセキュリティ更新プログラム以降、マウントできなくなります。
このセキュリティ強化に対応するポリシーは以下の場所にあります。未構成の場合、2027年1月のセキュリティ更新プログラムまでは、「有効(アクション:監査のみ)」相当の動作になります2027年1月のセキュリティ更新プログラム以降は、これが「有効(アクション: ブロック)」相当になります(画面2)。
|
コンピューターの構成\管理用テンプレート\システム\ファイル システム\リムーバブル デバイスでの ReFS ボリュームのマウントを制御する: |
Hardening changes for ReFS volumes on removable media|Support(Microsoft)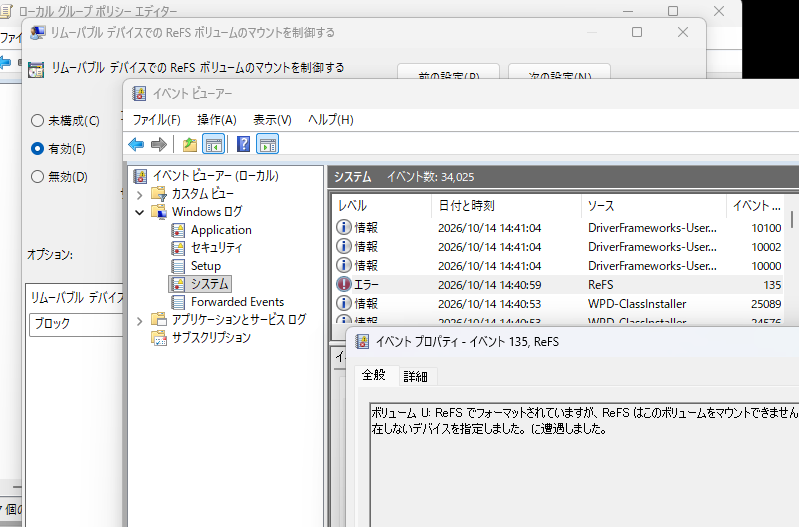
画面2 2027年1月のセキュリティ更新プログラム以降、ポリシーが未構成の場合でも、ReFSのリムーバブルメディアのマウントはブロックされる
Hyper-Vの仮想マシン接続ツール(Vmconnect.exe)
拡張セッションモードではクリップボード以外の共有オフに
2026年10月のセキュリティ更新プログラム以降では、Hyper-Vの「仮想マシン接続」ツール(Vmconnect.exe)の拡張セッションモードの挙動にも変更が加えれれています。こえまで既定でオンになっていたプリンター、スマートカード、WebAuthnの共有は既定でオフになります。既定では、クリップボード以外の共有機能はすべてオフになります(画面3)。
Understanding device redirection changes in Hyper-V Virtual Machine Connection enhanced session mode|Virtualization(Tech Community)
拡張セッションモードは、RDP(Remote Desktop Protocol)に依存する技術であり(ただし、ネットワーク経由ではなくVMBus経由)、リモートデスクトップ接続と同様に、デバイスのリダイレクトや共有がサポートされています。今回のセキュリティ強化以前、多くのものが既定で共有さていましたが、VMが完全に信頼できない場合、ホストとVM間の共有機能は、セキュリティ上の大きな問題になる場合がありました。今回のセキュリティ強化により、VMというセキュリティ境界を超えてリソースを共有するかどうかはユーザーの選択に委ねられ、既定で許可されることはなくなります。今回のセキュリティ更新プログラムによる新しいダイアログボックスは、「ローカルリソース」タブのリモートオーディオ以外の設定が、既定でトップに表示されるようになりました。
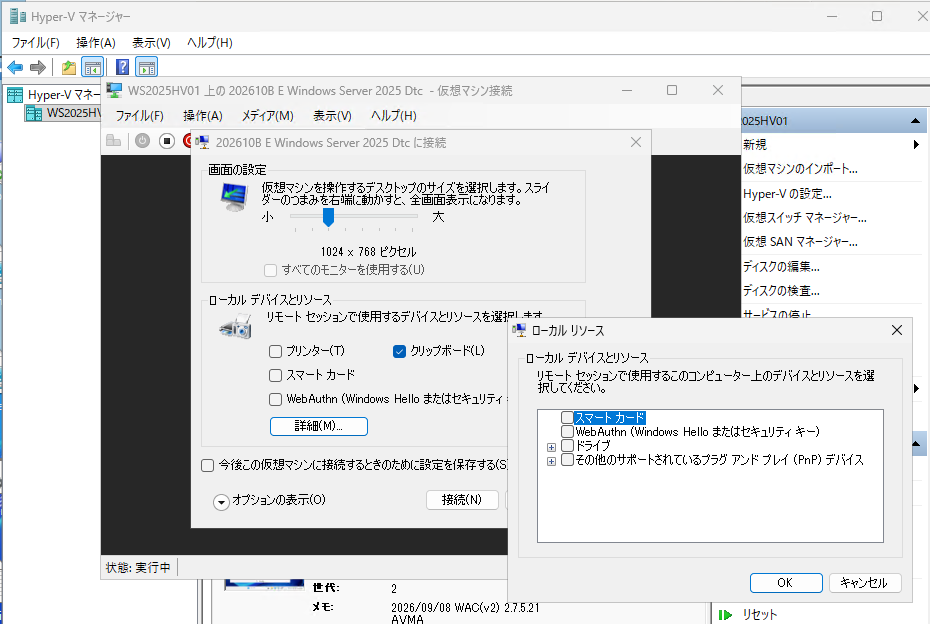
画面3 拡張セッションモード接続時の新しいデザインと挙動、クリップボード以外の共有は既定でオフ。なお、「▼オプションの表示」をクリックすると、以前のデザインに近い表示になる
なお、この変更は、VMにリモートデスクトップ接続クライアント(mstsc.exe)で接続する時の挙動には影響しません。ただし、接続に.rdpファイルを利用する場合、2026年4月に行われた別のセキュリティ強化の対象になり、.rdpファイルがデジタル署名されていない場合は、共有がすべてオフになります(画面4)。
リモート デスクトップ (RDP) ファイルを開くときのセキュリティ警告について|Windows Server(Microsoft Learn)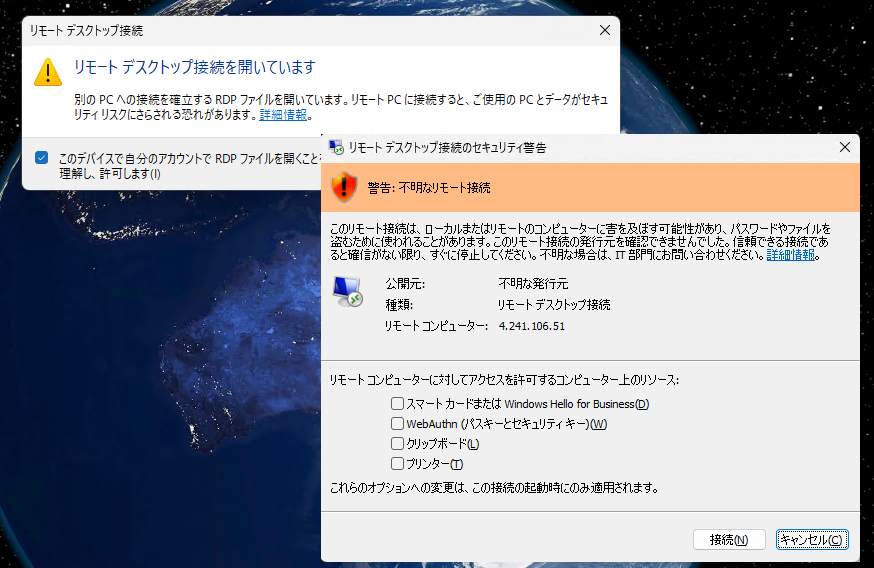
画面4 .rdpファイルを使用したリモートデスクトップ接続では、2026年4月から別のセキュリティ強化の対象になっており、信頼できない接続では共有が既定でオフになる
さらにもう1つ(10/15追記)
Microsoftは、Windows 11バージョン24H2、Windows Server 2025、およびそれ以降のバージョンから、NTLMv1プロトコルを削除しました。ただし、NTLMv1のプロトコル自体は削除されたものの、ドメインに参加している環境でMS-CHAPv2を使用する場合など、一部の状況ではNTLMv1の暗号処理が依然として残っています。2026年10月のセキュリティ更新プログラムでは、そのNTLMv1由来の資格情報を使用するシングルサインオン(SSO)がブロックされるようになりました。具体的には、以下のドキュメントで説明されているレジストリ値「BlockNtlmv1SSO」が監査モード(0)から強制モード(1)に変更されます。この変更の影響で、資格情報ガード(Credential Guard)が有効になっていないデバイスでは、ネットワークの接続性に問題が生じることがあります。なお、資格情報ガードは、NTLMv1の古い暗号処理を含む多くの攻撃経路からデバイスを保護します。
Upcoming changes to NTLMv1 in Windows 11, version 24H2 and Windows Server 2025|Support(Microsoft)