
2026年10月1日、「重要インフラのサイバーセキュリティ対策のための統一基準」(以下「統一基準」)が施行されました。重要インフラ分野を横断してサイバーセキュリティ対策の水準を底上げするため、政府機関が実施する施策の基準を定めるとともに、各分野の安全基準等に規定されるべき事項を示しています。
重要インフラ分野の事業者や地方公共団体などのシステム案件に関わるSIerにとって気になるのは、「自社も直接の対象になるのか」「顧客案件では何を求められるのか」という点ではないでしょうか。
統一基準は、SIerへ一律の直接義務を課すチェックリストではありません。一方、重要インフラ事業者や地方公共団体などが安全基準等や自組織のルールに基づいて対策を進める中で、システムやサービスの供給者、委託先となるSIerには、調達仕様や契約、サプライチェーン管理を通じて要求事項が反映される可能性があります。
この記事では、重要インフラ統一基準の位置付けと対象、主な対策を整理したうえで、重要インフラ案件に関わるSIerが確認したいポイントを解説します。
目次
重要インフラ統一基準とは
重要インフラ統一基準は、重要インフラ事業者等におけるサイバーセキュリティの確保に関して、国の行政機関が実施する施策について統一的な基準を定めたものです。2026年7月31日にサイバーセキュリティ戦略本部で決定され、同年10月1日に施行されました。
国家サイバー統括室は、重要インフラ分野や事業者によってサイバーセキュリティ対策の取組や水準にばらつきがあったことを背景として、分野・事業者横断的な対策水準の底上げを図るために統一基準を整備したと説明しています。
この記事で参照している主な公的資料
重要インフラのサイバーセキュリティに関する公的資料は複数あり、それぞれ役割が異なります。本記事では、国家サイバー統括室が公表している次の3資料を中心に、制度上の位置付けとSIerの案件実務との関係を横断して整理しています。以降、3資料を区別しやすいよう、本記事内では「資料A」「資料B」「資料C」と表記します。
なお、本文中で「当社整理」としている表や確認項目は、公的資料をそのまま転載したものではありません。複数資料の関連箇所を、SIerが案件で判断しやすいように整理し直したものです。公的資料の原文を確認する場合は、国家サイバー統括室「重要インフラ対策関連」もあわせて参照してください。
| 本記事での呼び方・公的資料 | この記事で主に参照する内容 | SIerが読むときの位置付け |
|---|---|---|
| 資料A: 重要インフラのサイバーセキュリティ対策のための統一基準(2026年7月31日決定) | 統一基準の目的と構成、各分野の安全基準等に規定されるべき対策、資産管理、サプライチェーン、ログ、クラウド等の共通事項 | 分野横断でどのような対策が論点になるか、全体像を確認する |
| 資料B: 重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン(2026年9月11日策定) | 統一基準で示された事項を、安全基準等へ落とし込む際の詳細事項 | 統一基準の項目を、より具体的な対策や確認事項として読む |
| 資料C: 重要インフラのサイバーセキュリティに係る行動計画(2026年9月14日改定) | 重要インフラ分野、重要インフラ事業者等、重要システムの考え方、官民連携による取組 | 顧客や対象システムが重要インフラの枠組みでどう位置付けられるかを確認する |
SIerが案件で確認する場合は、まず資料C(行動計画)や国家サイバー統括室の用語定義で「顧客・対象システムの位置付け」を確認し、次に資料A(統一基準)で「分野横断の共通的な対策」を把握し、資料B(ガイドライン)で詳細を確認します。実案件で最終的に確認するのは、顧客が属する分野の安全基準等、顧客固有のルール、調達仕様、契約条件です。
資料A(統一基準)は3部構成で、第1部が「総則」、第2部が「政府機関における施策の基準」、第3部が「安全基準等において規定されるべき事項」です。そのうち、SIerの案件実務との関係を考えるうえで特に押さえたいのが、各分野の安全基準等に規定されるべき事項です。
そのため、統一基準の全項目が、すべての重要インフラ事業者等へ同じ形で直接適用されるという構造ではありません。
国家サイバー統括室によると、「安全基準等」には、業法に基づき国が定める強制基準のほか、国が定める推奨基準やガイドライン、業界団体等が定める業界標準やガイドライン、重要インフラ事業者等が自ら定める内規等も含まれます。そのため、実際の案件では、統一基準だけで判断せず、顧客が属する分野の安全基準等や顧客固有のルールまで確認する必要があります。
重要インフラ統一基準でいう「重要インフラ事業者等」とは
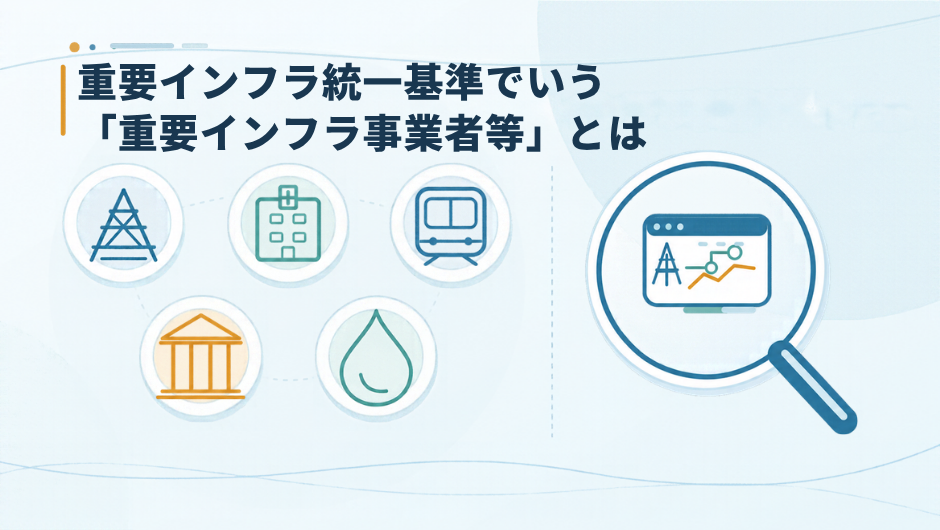
重要インフラとは、国民生活や経済活動の基盤であり、その機能が停止または低下した場合に、国民生活や経済活動へ大きな影響を及ぼすおそれがあるものを指します。
現在、重要インフラ分野として特定されているのは、情報通信、金融、航空、空港、鉄道、電力、ガス、行政サービス、医療、水道、物流、化学、クレジット、石油、港湾、郵便の16分野です。
「重要インフラ事業者」と「重要インフラ事業者等」は、似ていますが指す範囲が異なります。
- 重要インフラ事業者:重要インフラ分野に属する事業を行う者のうち、重要インフラ所管省庁が特定する事業者。地方公共団体は含みません。
- 重要インフラ事業者等:重要インフラ事業者とその組織する団体に、地方公共団体を加えた呼び方です。
公共分野の案件では、この違いに注意が必要です。地方公共団体は「重要インフラ事業者」には含まれませんが、資料A(統一基準)や資料C(行動計画)で使われる「重要インフラ事業者等」には含まれます。そのため、公共向け案件を担当するSIerが「事業者」という語だけを見て、自社の顧客は関係しないと判断するのは適切ではありません。
以降、本記事では、地方公共団体を含む制度上の主体全体を指す場合は「重要インフラ事業者等」、重要インフラ所管省庁が特定する事業者だけを指す場合は「重要インフラ事業者」と書き分けます。
また、重要インフラ事業者等のすべての情報システムが、自動的に「重要システム」になるわけでもありません。国家サイバー統括室では、重要システムを、重要インフラサービスを提供するために必要な情報システムのうち、そのサービスへ与える影響の度合いを考慮して重要インフラ事業者等ごとに定めるものとしています。
公表されている重要システムの例には、電力分野の「電力制御システム」や、医療分野の「診療録等管理システム」などがあります。サーバーやネットワーク機器だけでなく、業務アプリケーションや制御システムも重要システムになり得ます。
SIerが案件への影響を考える場合は、「顧客が重要インフラ分野に属しているか」だけで判断せず、次の段階まで確認する必要があります。
- 顧客が重要インフラ事業者等に該当するか
- 対象案件が重要インフラサービスに関係するか
- 対象システムが顧客において重要システムとして扱われるか
この切り分けが、案件で求められるセキュリティ要件を確認する前提になります。
※ここでの説明は、国家サイバー統括室「重要インフラ対策関連」の用語定義と、資料C(行動計画)の別紙1「対象となる重要インフラ事業者等と重要システム例」、別紙5の用語定義をもとにしています。
重要インフラ統一基準で示される主なサイバーセキュリティ対策
安全基準等に規定されるべき事項は、「組織統治」「識別」「防御」「検知」「対応及び復旧」「技術・脅威の動向等を踏まえた対策」という大きな枠組みで整理されています。
逐条的にすべてを確認すると広範囲に及ぶため、SIerが案件との関係を把握する際は、どのような種類の要求が含まれているかをまず捉えると分かりやすくなります。以下の表は、資料A(統一基準)に示された区分と代表的な論点を、全項目の転載ではなく全体像を把握するために当社で整理したものです。
| 区分 | 主な論点の例 |
|---|---|
| 組織統治 | 方針や責任体制、監査・モニタリング、継続的改善、サプライチェーン・リスクマネジメント |
| 識別 | 資産の特定・管理、リスクの把握・評価、脆弱性の管理 |
| 防御 | アカウント管理、認証、アクセス制御、システムの運用・保守、ログ取得、ネットワーク対策 |
| 検知 | セキュリティ事象を把握するための監視や検知 |
| 対応及び復旧 | インシデントの管理、報告・情報共有、被害の封じ込め、復旧、事業継続 |
| 技術・脅威の動向等を踏まえた対策 | 新たな技術や脅威の変化を踏まえた対策の見直し |
※この表は、資料A(統一基準)第3部「安全基準等において規定されるべき事項」(p.11以降)をもとに、代表的な論点を整理しています。
たとえば、資料A(統一基準)3.3.1「資産の管理」では、情報システムやソフトウェア、情報等の資産を特定して資産目録を作成・維持することが示されています。また、3.2.9「サプライチェーン・リスクマネジメント」では、重要システムや機能との依存関係、供給者や委託先のセキュリティ対策の状況を把握し、製品・サービスの調達や利用に当たってサイバーセキュリティの要求事項を整理することが挙げられています。
このほか、資料A(統一基準)には3.4.3.3「バックアップ」、3.4.5「ログ取得」、3.4.7「クラウドサービス利用時の対策」などもあります。資料B(ガイドライン)では、資料Aの各項目に対応して、安全基準等へ落とし込む際の詳細事項が示されています。
これらは「特定のセキュリティ製品を導入すれば対応できる」という性質のものではありません。組織の体制、対象システム、設計、運用、委託、記録、インシデント対応などを含めて、継続的に取り組むことが前提です。
重要インフラ案件に関わるSIerにはどう関係するか
SIerだからというだけで、統一基準の直接対象になるわけではありません。ただし、重要インフラ事業者等のシステムやサービスを供給したり、開発・運用・保守を受託したりする場合は、顧客側の安全基準等や調達仕様、契約を通じて、サイバーセキュリティに関する要求を受けることがあります。
つまり、SIerへの影響は、統一基準から一律に直接要求されるというよりも、重要インフラ事業者等のサプライチェーンや委託先として、案件の要求事項に反映される形で生じます。
資料A(統一基準)では、安全基準等に規定されるべき事項として、重要システムや機能とサプライチェーンの依存関係を把握すること、供給者や委託先のセキュリティ対策状況を把握すること、調達・利用時のサイバーセキュリティ要求事項を整理することが示されています。
以下の表は、資料A(統一基準)に「SIer向けの案件フェーズ別一覧」として掲載されているものではありません。資料Aのサプライチェーン・リスクマネジメントや、資料B(ガイドライン)の調達・委託等に関する考え方を、SIerの案件で確認が生じやすい場面へ置き換えた当社整理です。
| 影響が表れやすい場面 | 案件で想定される確認事項の例 |
|---|---|
| 調達仕様・提案依頼 | アクセス制御、ログ取得、脆弱性対応、バックアップ、構成情報等に関する要求 |
| 契約・責任分界 | セキュリティ対策の役割分担、再委託、インシデント発生時の連絡・報告、情報の取扱い |
| 構築・納品 | 設計内容、設定内容、使用ソフトウェア、構成情報等の提出・説明 |
| 保守・運用 | 変更管理、脆弱性への対応、ログや記録の保持、インシデント時の情報提供 |
| 監査・確認 | セキュリティ対策状況や契約上の要求事項を確認するための資料・記録の提示 |
※この表は、資料A(統一基準)3.2.9「サプライチェーン・リスクマネジメント」にある、依存関係と供給者・委託先の対策状況の把握、供給者・委託先の選定・管理、調達・利用時のサイバーセキュリティ要求事項に関する記載を中心に、資料B(ガイドライン)の関連事項も参照して整理しています。「調達仕様・提案依頼」「構築・納品」「保守・運用」等の場面分けは、SIerの案件実務に沿って本記事で整理したものです。
ここで挙げた内容は、すべての重要インフラ案件で同じ条件が課されるという意味ではありません。要求水準は、重要インフラ分野、対象システム、リスク、分野別の安全基準等、顧客固有のルール、調達仕様、契約条件によって異なります。
そのため、SIer側で「重要インフラ統一基準に対応した製品を用意すればよい」と考えるよりも、顧客がどの基準に基づき、案件として何を要求しているかを確認することが先になります。
SIerが重要インフラ案件で確認したいこと
重要インフラ案件では、統一基準の項目をそのまま自社用のチェックリストへ置き換えるのではなく、顧客の分野と案件条件へ落とし込んで確認する必要があります。ここからの5項目も、資料A(統一基準)に「SIer向けチェックリスト」として示されているものではありません。資料C(行動計画)で対象の位置付けを確認し、資料A(統一基準)と資料B(ガイドライン)で共通的な対策を確認したうえで、分野別の安全基準等、顧客ルール、調達仕様、契約へ落とし込む流れを、案件着手時の確認順として当社で整理したものです。
案件開始時には、少なくとも次の観点を整理しておくと、設計・構築・運用で必要になる対応を把握しやすくなります。主な対応関係として、1は資料C(行動計画)の別紙1・別紙5、2は資料A(統一基準)第3部と資料B(ガイドライン)、3は資料Aの3.2.9「サプライチェーン・リスクマネジメント」、4は資料Aの3.3.1「資産の管理」や防御に関する事項、5は資料Aの3.4.5「ログ取得」や「対応及び復旧」に関する事項を踏まえています。
1. 顧客と対象システムの位置付け
顧客がどの重要インフラ分野に属し、重要インフラ事業者等としてどのように位置付けられているかを確認します。そのうえで、自社が担当するシステムが重要インフラサービスにどう関係し、重要システムとして扱われるかを確認します。
同じ顧客でも、案件ごとに対象範囲や求められる対策が異なる可能性があります。企業名や業種だけで判断しないことがポイントです。
2. 分野別の安全基準等と顧客固有ルール
統一基準は分野横断的な共通の枠組みです。実案件では、顧客が属する分野の安全基準等と、顧客自身のセキュリティ基準や調達ルールを確認します。
同じ対策項目でも、求める実装方法、確認頻度、提出物、保存期間などが異なることがあります。どの文書がその案件の要求根拠になっているかを明確にしておくと、後工程での認識違いを減らせます。
3. 調達仕様・契約・責任分界・報告要件
発注者、SIer、クラウドサービス提供者、他の委託先などの間で、誰がどのセキュリティ対策を担うのかを確認します。
あわせて、インシデント発生時に誰が誰へ、どの情報を、どのタイミングで報告するのかも確認が必要です。再委託や保守事業者が関係する場合は、サプライチェーン全体での連絡経路も整理しておきます。
4. 対象システムの現在の状態を把握できるか
資産や構成を管理するには、台帳や設計書を整備するだけでなく、必要に応じて実環境の状態を確認できることも重要です。
確認対象には、たとえば次のような情報があります。
- 対象となるサーバー、ネットワーク機器、クラウドサービス等の資産情報
- システム構成や接続関係
- OSやソフトウェアの種類、バージョン
- アカウントやアクセス制御に関する設定
- セキュリティやサービス提供に関係する主要な設定
実環境を確認する方法は一つではありません。担当者が画面や設定を手作業で確認する方法、コマンドや提供APIで情報を取得する方法、自作スクリプトを使用する方法、各種の管理ツールを使用する方法などがあります。対象環境や必要な情報、更新頻度に応じて組み合わせます。
設定情報の取得と文書化を支援する手段の一例が、セイ・テクノロジーズのSSD-assistanceです。対象環境から取得した設定情報をもとに、設定仕様書を生成します。
SSD-assistanceが支援するのは、構成や設定の現状把握と文書化です。重要インフラ統一基準全体への準拠を保証する製品ではありませんが、構成・設定情報を確認し、文書として残す必要がある場面で活用できる手段の一つです。
設定仕様書の作成や更新方法を詳しく知りたい場合は、「仕様書を自動生成するには?手作業の工数削減と標準化を両立する方法」もあわせてご覧ください。
5. 変更・ログ・インシデント時に必要な情報を残せるか
システムの状態を一度把握するだけでは、運用中の変更やインシデントへ対応できません。顧客の要求に応じて、変更記録、ログ、インシデント対応時の時系列情報、関係者への報告内容などを残せる仕組みを確認します。
「ログを取得しているか」だけでなく、何を目的に、どのログを取得・管理するのか、必要なときに確認できるかまで整理します。同様に、構成情報も変更後の状態を確認できなければ、設計時の情報と実環境に差分が生じる可能性があります。
日常のセキュリティ対策を継続的な運用へ落とし込む考え方については、「セキュリティ運用とは?IT担当者が『説明できる』ようになる5つの基本」で詳しく解説しています。
まとめ
重要インフラ案件に関わるSIerにとって重要なのは、統一基準だけを見て「自社に直接義務があるか」を判断することではありません。顧客がどの重要インフラ分野・事業者・重要システムに該当し、どの安全基準等や顧客固有ルールが関係し、調達仕様や契約で何を求められているかを確認する必要があります。
そのうえで、必要な資産・構成・設定情報、ログ、変更記録、インシデント対応に必要な情報を整理します。製品やツールを先に選ぶのではなく、対象システム、要求事項、責任分界、必要な情報を明らかにしてから、それぞれの対策に適した手段を検討することが出発点になります。
よくあるご質問(FAQ)
SIerは重要インフラ統一基準の直接対象ですか?
SIerであることだけを理由に、統一基準の直接対象になるわけではありません。ただし、重要インフラ事業者等の供給者や委託先として関わる場合は、顧客の安全基準等、調達仕様、契約を通じてサイバーセキュリティに関する要求を受けることがあります。自社の位置付けと案件条件を個別に確認する必要があります。
「重要インフラ」はサーバーやネットワークだけを指しますか?
いいえ。重要インフラは国民生活や経済活動を支える基盤であり、ITインフラ層だけを意味するものではありません。重要システムには、サーバーやネットワークに加え、業務アプリケーションや制御システム等も含まれ得ます。
2026年10月1日から、すべての重要インフラ事業者等へ同じ対策が直接一律に義務化されたのですか?
そのような構造ではありません。統一基準は政府機関が実施する施策の統一的な基準を定めるとともに、各分野の安全基準等に規定されるべき事項を示しています。具体的な要求は、分野別の安全基準等や事業者のリスク、顧客固有のルールによって異なります。
重要インフラ案件を担当するSIerは、まず何を確認すべきですか?
まず、顧客がどの重要インフラ分野に属し、制度上「重要インフラ事業者等」としてどのように位置付けられるかを確認します。そのうえで、担当するシステムが重要システムとしてどのように位置付けられるかを確認します。その後、分野別の安全基準等、顧客固有ルール、調達仕様、契約、責任分界、報告要件を確認し、案件で必要な対策と情報を整理します。