
2026年10月28日、独立行政法人情報処理推進機構(IPA)は、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の★3・★4について、新たな評価用ガイドと要求事項・評価基準の解説書を公開しました。既存の「★3・★4 要求事項・評価基準」も改訂されています。
今回の公表で、登録を希望する企業が自己評価を進める方法や、★3・★4で受ける確認・評価の手続きが具体化されました。セキュリティパッチについても、リリースから「14日以内」という基準を維持しながら、期限内の適用が難しい場合の考え方が示されています。
顧客が対策状況を確認する際、システム構築・保守・運用を委託されたSIerが管理する設定情報や作業記録が必要になる場合もあります。本記事では、2026年10月30日時点の公表内容と、顧客の制度対応を支援するSIerが確認したいポイントを整理します。なお、一部資料は10月29日に軽微な修正が行われ、IPAのFAQも10月30日に一部修正されています。
目次
2026年10月28日、SCS評価制度の何が公表された?
新たに公開されたのは、評価用ガイド3種と要求事項・評価基準の解説書1種です。これに加え、2026年3月27日に公開された要求事項・評価基準がVer.1.1へ改訂されました。
| 資料 | 主な内容 | 主に参照する人 |
|---|---|---|
| SCS-400「★3・★4 要求事項・評価基準」(Ver.1.1) | ★3・★4で満たすべき要求事項と評価基準を定める。今回改訂された資料 | 登録希望組織 評価に関わる人 |
| SCS-410「★3・★4 自己評価等ガイド」 | 取得単位・適用範囲の設定、自己評価の方法、★3の確認手続きを示す。アセスメントシートも公開 | 登録希望組織 ★3確認責任者 |
| SCS-420「★4 第三者評価ガイド」 | ★4における第三者評価の実施手続きを示す | 評価機関 |
| SCS-430「★4 技術検証ガイド」 | ★4の技術検証の対象、実施方法、関係者の対応事項を示す | 評価機関 技術検証事業者 ★4登録希望組織 |
| SCS-620「★3・★4 要求事項・評価基準 解説書」 | 取得単位・適用範囲の考え方や、評価基準の解釈・対策例を説明する | 登録希望組織 評価に関わる人 |
取得を検討する企業は、SCS-400で基準を把握し、SCS-410とアセスメントシートで自社の対策状況を確認します。基準の解釈を詳しく調べる際はSCS-620を参照し、★4を検討する場合はSCS-420とSCS-430も確認します。顧客を支援するSIerも、担当するシステムに関係する評価基準を確認するために、これらの資料を利用できます。
最新版はIPA「要求事項・評価基準」に掲載されています。10月29日にはSCS-400、SCS-410、アセスメントシート、SCS-420に軽微な修正が行われていますが、資料のバージョンは変更されていません。10月28日の基準改訂とは区別して確認してください。
★3・★4の評価方法はどう違う?
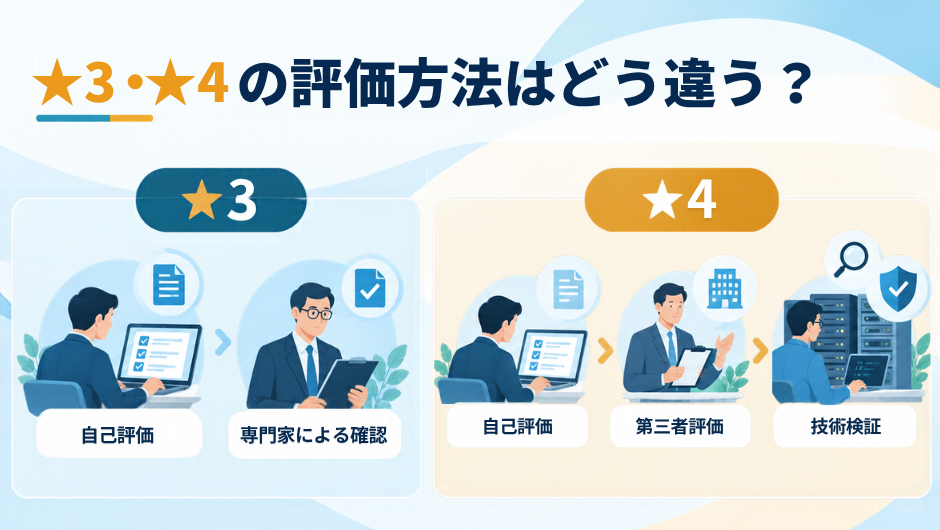
★3は専門家確認付きの自己評価、★4は自己評価を踏まえた第三者評価です。どちらも登録希望組織が要求事項・評価基準に照らして自社の対策を確認しますが、その後の手続きに違いがあります。
| 確認する観点 | ★3 | ★4 |
|---|---|---|
| 自己評価 | 登録希望組織が行う | 登録希望組織が行う |
| 自己評価後の 確認・評価 |
★3確認責任者が自己評価内容を確認する | 評価機関が文書確認や実地審査などを行う |
| 技術検証 | ★4で定める技術検証は実施しない | 所定の技術検証を行う。 条件を満たす場合は脆弱性診断の実施免除の仕組みがある |
★3では、組織内または外部の★3確認責任者が、自己評価の記載内容や適合の妥当性を確認します。適用される評価基準を満たすことが確認された後、経営層による自己適合宣言などを経て登録申請を行う流れです。アセスメントシートを記入・提出するだけで★3を取得できるわけではありません。
★4では、自己評価を踏まえて評価機関が文書確認や実地審査を行い、技術検証も評価に含めます。SCS-430が定める技術検証では、適用範囲内にあり、インターネットから直接アクセス可能なVPN装置、ルーター、ファイアウォールなどの機器が脆弱性診断の対象となります。全社のすべての機器を一律に診断する仕組みではありません。また、所定の条件を満たす過去の診断結果などについては、評価機関の審査により診断実施が免除される場合があります。
★4を申請するために、先に★3を取得する必要はありません。 ★4には★3の要求事項が含まれますが、取得は段階順に進めることが必須ではありません。
要求事項・評価基準は何が変わった?
2026年3月27日公開のSCS-400 Ver.1.0と、10月28日公開のVer.1.1で変更された評価基準は3項目です。中心となるのはパッチ・アップデートの扱いで、関連するサポート終了製品への対策も修正されました。
| 評価基準 | 主な変更点 |
|---|---|
| No.4-4-4-2 (★3の基準で、★4にも適用) |
期限内に更新できない場合の具体的なリスク低減策の列挙を評価基準から外し、SCS-410とSCS-620で説明する形に変更。14日以内の適用基準は維持 |
| No.4-4-4-1 (★3) |
やむを得ずサポート終了後の情報機器、OS、ソフトウェアを使用する場合、脆弱性悪用のリスクを低減する対策を実施する旨を追加 |
| No.4-4-2-1 (★4) |
サポート切れのOS・ソフトウェアを使う場合の更改計画とリスク低減策を整理し、No.4-4-4-2への参照を外すなど表現を変更 |
※IPA「要求事項・評価基準の変更箇所」(3ページ)に基づく整理です。10月29日に行われたNo.4-4-4-1の「軽減」から「低減」への訂正は、10月28日の基準改訂とは別の軽微修正です。
「14日以内」の基準はなくなっていない
No.4-4-4-2では、利用している機能や設定に関係する更新プログラムが、次のいずれかに該当する脆弱性を修正する場合、原則としてリリースから14日以内の適用が求められます。
- ベンダーが「重大」または「高リスク」と説明している脆弱性
- 共通脆弱性評価システム(CVSS)の基本値が7.0以上の脆弱性
- ベンダーが深刻度の詳細を示していない脆弱性
更新を14日以内に適用できない場合について、SCS-410とSCS-620は、脆弱性の悪用状況を踏まえた対応計画とリスク低減策の考え方を示しています。すべての脆弱性について、同じ条件で期限を延長できるわけではありません。
- 攻撃が観測されている、または悪用の蓋然性が高い脆弱性: CVSS基本値7.0以上で、情報公開時点にIPA「重要なセキュリティ情報」など公的機関等の情報源に掲載されているものは、機器がインターネットに直接公開されているかにかかわらず、14日以内の適用が求められます。やむを得ず適用できない間も、脆弱な機能の無効化、ベンダーが示す回避策、ネットワークからの分離、監視・遮断の強化などのリスク低減策が必要です。
- 攻撃が観測されていない脆弱性: 期限内に更新できない場合、攻撃状況や機器のインターネットへの露出状況などに基づいて対応期限を設定し、更新計画に沿って完了まで管理・記録する方法が認められ得ます。後から悪用が確認された場合にも、対応期限や優先順位を見直せるようにしておきます。
公的機関等の情報源への掲載が更新プログラムのリリースから14日を過ぎて行われた場合には、当初の14日以内の適用対象とする必要が必ずしもないとされるなど、判断には掲載時期も関係します。したがって、対応計画の作成や代替策の実施だけで、自動的に期限延長や基準適合が認められるものではありません。
たとえば、業務への影響を調べるため更新の動作検証に時間がかかる場合でも、対象機器、該当する脆弱性、攻撃状況、適用予定日、暫定対策、実施結果を確認できる状態にしておくことが考えられます。具体的な条件は、SCS-410「★3・★4 自己評価等ガイド」(90~92ページ)とSCS-620「★3・★4 要求事項・評価基準 解説書」(93~94ページ)を参照してください。
顧客のSCS評価制度対応でSIerが押さえるべきポイント
ここまでの評価方法と基準改訂は、登録希望組織である顧客に適用される内容です。ただし、顧客がシステム構築・保守・運用をSIerへ委託している場合、顧客自身では把握しにくい機器の設定や作業履歴を、SIer側が管理していることがあります。
制度上の取得判断と自己評価は顧客が担い、SIerは担当業務の範囲で情報提供や対策実施を支援するという役割分担を前提に、次の4点を確認します。
1. 顧客の取得対象とSIerの担当範囲を照らし合わせる
SCS-410とSCS-620では、取得単位は原則として法人または個人事業主単位です。一定の条件のもとで事業部や企業グループなどを取得単位とする場合もありますが、★3確認責任者または評価機関による妥当性の確認が必要です。適用範囲も任意に狭められるものではなく、取得単位の組織が管理するインターネット公開サーバーはすべて含める必要があります。
SIerは、顧客が検討する適用範囲と、契約上の自社担当範囲を突き合わせます。たとえば、顧客が管理するサーバーの一部だけを保守している場合、保守契約の対象外だからという理由で、そのサーバーが制度の適用範囲から外れるわけではありません。 自社が把握している機器・サービスを示し、対象外の管理者や別の委託先がいる場合は顧客に伝えます。
あわせて、設定変更や脆弱性対応について、作業する人、実施を判断・承認する人、記録を保管する人を確認します。契約書に記載された担当範囲と実際の運用が一致しているかも確認対象です。
2. パッチ適用の判断・作業・記録の流れを確認する
14日以内の適用が求められる更新プログラムについて、脆弱性情報を誰が収集し、顧客環境への影響を誰が判断し、作業の承認、実施、結果確認を誰が担うのかを整理します。
たとえば、SIerがパッチ適用作業を受託していても、業務停止を伴う場合には顧客の承認が必要なことがあります。対応期限が迫っているのに作業の可否が決まっていない場合、顧客が判断できるよう、対象機器、影響、実施可能な日程、暫定策を共有することが支援になります。
期限内に適用できなかった場合は、なぜ対応できなかったのかだけでなく、リスク低減策、更新計画、判断と実施の履歴を確認できることが重要です。顧客の承認待ちや保守契約上の制約だけで、制度上の期限が自動的に延びるわけではありません。
3. 自己評価に必要な設定情報・運用記録を確認する
顧客の自己評価では、評価基準に照らして対策の実施状況を確認します。SIerが管理するシステムについては、機器構成、OSやソフトウェアのバージョン、アクセス制御・監視の設定、設定変更の履歴、パッチ適用結果などが確認材料になり得ます。
ただし、これらを一律にすべて提出するという意味ではありません。SCS-410のアセスメントシートとSCS-620の解説を評価基準ごとに参照し、必要な情報は何か、誰が保有しているか、現状をどのような記録で確認できるかを顧客と整理します。SIer側が情報を提供する際は、契約上の提供範囲や機密情報の扱いも確認します。
運用の実施状況を継続的に把握し、説明できる状態にする考え方については、関連記事「セキュリティ運用とは?IT担当者が『説明できる』ようになる5つの基本」でも紹介しています。
4. ★4の技術検証に向けて環境情報と調整事項を確認する
★4を検討する顧客については、SCS-430に基づく技術検証への対応も考慮します。技術検証の対象になり得るインターネット公開側の機器について、ネットワーク構成、管理者、診断時の業務影響、実施前に必要な承認、関係者の連絡先を確認しておくと、顧客と評価機関等の調整に役立ちます。
診断の準備や実施に伴い、顧客から保守SIerへ設定情報の照会や日程調整が依頼される場合もあります。ただし、システムの保守を担当していることと、制度上の技術検証を実施する資格・立場にあることは別です。脆弱性診断を行う場合、その実施者は指定を受けた技術検証事業者(評価機関が兼ねる場合を含む)です。
申請受付はいつから?今後の公表予定
2026年10月30日時点で、★3・★4の登録申請受付は始まっておらず、2027年3月の開始が予定されています。
IPAが示す今後の主な公表予定は次のとおりです。
- 2026年11月末頃: 「登録申請の手引」を公表予定
- 2026年12月下旬: 評価機関、技術検証事業者、研修事業者の情報を公表予定
- 2027年1月以降: SCSセキュリティ専門家の情報を公表予定
いずれも2026年10月30日時点の予定です。申請方法や関係機関の正式情報は、IPAの「よくある質問」とSCS評価制度の公式サイトで確認してください。
SIerが顧客の準備を支援する場合は、公開済みの評価基準に沿った環境情報・運用記録の整理を先に進め、未公表の申請書式や評価機関の個別手続きを前提とする作業は、正式資料の公表後に確認するのがよいでしょう。
まとめ
2026年10月28日の公表により、★3の専門家確認付き自己評価と、★4の第三者評価・技術検証の進め方が具体化されました。パッチ適用は14日以内の基準が維持されており、対応の優先順位や期限を判断する際には、脆弱性の悪用状況と対応計画を確認する必要があります。
顧客の制度対応に関わるSIerは、何を評価対象とし、誰が対策を判断・実施し、その状況をどの記録で示せるのかを顧客と確認することから支援を始められます。取得判断や自己評価は顧客が担い、SIerは契約と実際の運用に応じて情報提供や作業を支援します。
2027年3月の申請受付開始は予定段階です。取得を検討する顧客と確認事項を共有し、公開済みの資料で準備できることと、今後の正式公表を待つことを分けて進めます。
よくあるご質問(FAQ)
Q1. 顧客企業が★3・★4を取得する場合、SIerも★を取得する必要がありますか?
SCS評価制度が、顧客の構築・保守・運用を担うSIerに★取得を一律に義務付けるものではありません。★取得は任意ですが、取引先から求められる対応は個別の契約・取引条件によって異なります。SIer自身の取得と、顧客の取得を支援する業務は分けて考える必要があります。
Q2. SIerが保有する設定情報や作業記録を、顧客の自己評価に使えますか?
顧客が評価基準への対応状況を確認するための資料として利用できます。ただし、記録があるだけで基準に適合したことになるわけではありません。必要な資料や確認方法は評価基準によって異なるため、顧客がアセスメントシートに沿って判断し、SIerは契約・機密保持の条件を踏まえて情報を提供します。
Q3. ★4の技術検証で、保守SIerが過去に実施した脆弱性診断を利用できますか?
SCS-430には、所定の条件を満たす診断実績がある場合に、評価機関の審査を経て脆弱性診断の実施が免除される仕組みがあります。ただし、診断を実施した事業者の指定・公平性、診断時期、対象範囲、確認内容などに条件があり、保守SIerが診断したというだけで免除されるわけではありません。 詳しくはSCS-430「★4 技術検証ガイド」を確認してください。
SCS評価制度の要求事項を日々のセキュリティ運用へ落とし込む考え方については、以下のセミナーアーカイブも参考になります。いずれも2026年10月28日の新ガイド公開より前に開催されたものであり、今回の改訂内容を解説したセミナーではありません。