
ISMSの構成管理を進めるとき、「どの機器やサービスまで対象にするのか」「IT資産管理とは何が違うのか」「求める構成と現在の状態をどのように管理・維持すればよいのか」と迷うことがあります。
ISO/IEC 27001:2022の附属書Aには、A.8.9「構成管理」が管理策の一つとして示されています。ただし、附属書Aの管理策は、すべての組織が一律に同じ形で実施しなければならない要求事項ではありません。組織は、情報セキュリティリスクへの対応などを踏まえて必要な管理策を決定します。ISO/IEC 27002:2022に基づくISOの解説では、ハードウェア、ソフトウェア、サービス、ネットワークが必要なセキュリティ設定で正しく機能し、未承認または不適切な変更によって構成が変えられないようにすることが構成管理の目的として示されています。実務へ落とし込むには、対象となるIT環境について求める構成を定め、現在構成を把握し、差分や変更を継続的に管理できる仕組みが必要です。
この記事では、ISMSにおける構成管理の対象、IT資産管理との違い、求める構成と現在構成の考え方、構成情報を管理・維持する方法を整理します。
目次
ISMSの「構成管理」とは
ISMSにおける構成管理は、IT環境を意図した状態に保つために、必要な構成を定め、実際の状態と変更を継続して管理する取り組みです。
ISO/IEC 27001:2022では、箇条4~10の要求事項と、附属書Aに示される管理策は位置付けが異なります。A.8.9「構成管理」は附属書Aの管理策であり、すべての組織が一律に同じ形で実施するものではありません。組織は情報セキュリティリスクへの対応などを踏まえて必要な管理策を決定し、必要な管理策と附属書Aの管理策を比較したうえで、適用宣言書(SoA)に整理します。
ISO/IEC 27002:2022に基づくISOの解説では、構成管理の目的を、ハードウェア、ソフトウェア、サービス、ネットワークが必要なセキュリティ設定で正しく機能し、未承認または不適切な変更によって構成が変えられないようにすることと説明しています。
実務では、次の要素をつなげて運用します。
- 管理する対象を決める
ISMSの適用範囲や情報セキュリティ上のリスクを踏まえ、構成管理の対象を決めます。 - 求める構成を定める
セキュリティ方針や設計、標準設定などをもとに、維持したい構成を定義します。 - 現在構成を把握する
実際の機器、OS、ソフトウェア、クラウドサービスなどがどのような状態になっているかを確認します。 - 変更を管理する
構成変更の内容を把握し、必要な承認や記録、関連資料の更新を行います。 - 差分を確認する
求める構成と現在構成に意図しない差分がないか、継続的に確認します。
現在の構成情報を記録・保存するだけで、構成管理が完結するわけではありません。どの状態を維持したいのか、その状態から外れた変更をどのように把握・確認するのかまで含めて考える必要があります。
参考: ISO「Configuration management: Why it’s so important for IT security」
ISMSの構成管理では何を管理する?主な対象と考え方
構成管理の対象は、特定のサーバーやネットワーク機器だけに限定されません。組織が利用するIT環境のうち、情報セキュリティ上、構成を定めて状態や変更を管理する必要があるものを対象として考えます。
代表的な対象には、次のようなものがあります。
| 対象 | 構成管理で確認する内容の例 |
|---|---|
| PC | OS、インストール済みソフトウェア、セキュリティ設定、ネットワーク設定など |
| サーバー | OS、役割・機能、サービス、ユーザー・権限、ネットワーク、セキュリティ設定など |
| ネットワーク機器 | OS・ファームウェア、インターフェース、VLAN、ルーティング、アクセス制御、管理設定など |
| OSやソフトウェア | バージョン、導入機能、設定値、更新状態など |
| クラウドや各種サービス | 利用リソース、アクセス制御、ネットワーク、セキュリティ関連設定、サービス固有の構成など |
ただし、すべての対象について同じ項目を同じ粒度で管理する必要はありません。何を構成管理の対象とし、どこまで細かく管理するかは、ISMSの適用範囲、対象が扱う情報、想定されるリスク、変更頻度、対象数、既存の管理方法などを踏まえて決めます。
たとえば、クライアントPCが多数ある環境では、1台ずつ手作業で詳細な設定資料を更新するよりも、端末管理ツール(MDM、UEMなど)から必要な状態を確認する方が継続しやすい場合があります。一方、変更頻度が低く、個別設計が重要なシステムでは、設計書、設定書、パラメータシートなど、対象や運用に合った資料を用いて構成を詳細に管理する方法も考えられます。
対象の種類から管理方法を一律に決めるのではなく、「どの状態を維持する必要があり、その状態を継続して確認するには何が必要か」から管理対象と粒度を決めることがポイントです。
構成管理とIT資産管理は何が違う?
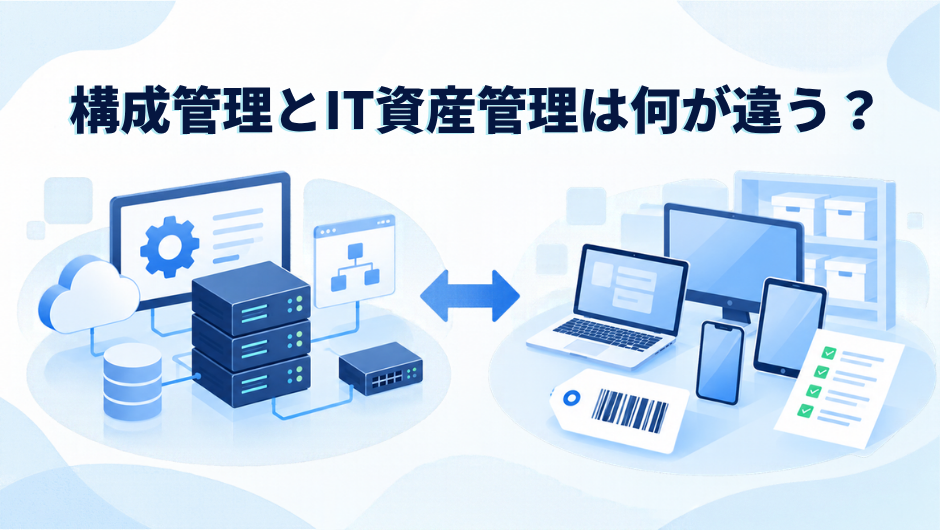
構成管理とIT資産管理は、同じ機器やソフトウェアの情報を扱うことがありますが、管理の目的が異なります。
ISO/IEC 19770-1:2017は、組織におけるIT資産管理(ITAM)のマネジメントシステムに関する要求事項を定めています。また、ISO/IEC TS 19770-10:2025では、取得、展開、運用、廃棄などを含むIT資産のライフサイクルに関するプロセスが扱われています。
一方、ISMSの構成管理では、必要な構成やセキュリティ設定を定め、現在の状態と変更を把握し、意図した状態を維持することに重点があります。
| 観点 | IT資産管理 | 構成管理 |
|---|---|---|
| 主な目的 | IT資産をライフサイクル全体で管理・統制する | 求める構成と現在構成、変更・差分を管理し、意図した状態を維持する |
| 主な対象 | ハードウェア、ソフトウェア、クラウド等のIT資産 | 管理対象となるハードウェア、ソフトウェア、サービス、ネットワーク等の構成 |
| 扱う情報の例 | 資産識別情報、利用状況、契約・ライセンス、ライフサイクル情報など | 構成項目、設定値、基準となる構成、現在状態、変更・差分など |
たとえば、1台のクライアントPCを考えてみます。IT資産管理では、そのPCを組織のIT資産として識別し、利用状況やライフサイクルを管理します。構成管理では、そのPCに求めるOSやセキュリティ設定などを定め、実際の状態が基準と合っているか、変更によって意図しない状態になっていないかを確認します。
そのため、「OSバージョンを取得しているから構成管理」「資産番号を管理しているからIT資産管理」のように、取得項目だけで二つを分けることはできません。同じ情報でも、何のために管理し、どのような判断や運用につなげているかによって役割が変わります。
参考: ISO/IEC 19770-1:2017、ISO/IEC TS 19770-10:2025
「求める構成」と「現在構成」を把握する
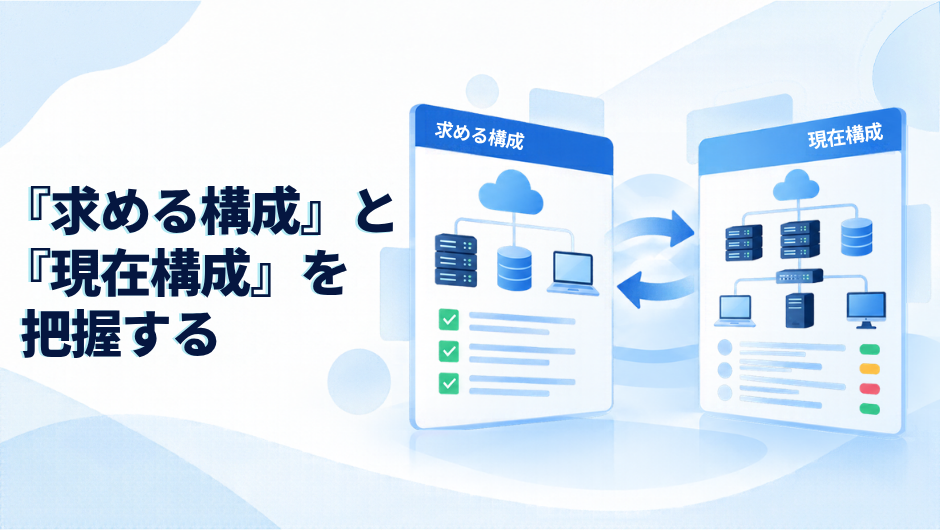
構成管理を継続するには、「どのような状態であるべきか」と「実際にどのような状態か」の両方を把握できるようにします。
求める構成を定める
求める構成とは、組織が対象システムや機器について維持したい状態です。セキュリティポリシー、社内標準、設計書、標準イメージ、設定テンプレート、コードなど、表現方法は環境によって異なります。
たとえば、次のような内容が含まれます。
- 利用を認めるOSやソフトウェアの条件
- 必要なセキュリティ機能の有効化
- アクセス権限や認証に関する設定
- ネットワークや通信制御に関する設定
- 組織で定めた標準設定
すべての設定値を一つの文書にまとめる必要はありません。対象や運用に応じて、ポリシー、標準、設計書、設定ファイル、コードなどに分かれていても、求める状態を確認できるようになっていることが重要です。
現在構成を把握する
現在構成は、実環境がその時点でどのような状態になっているかを示す情報です。実機や管理画面の確認、Configや設定エクスポート、端末管理ツール(MDM、UEMなど)、クラウドの管理機能、構成情報を収集・可視化する仕組みなどから把握します。
求める構成を定義していても、実環境が同じ状態とは限りません。変更作業、アップデート、運用上の調整などによって差分が生じるため、現在構成を把握し、基準との違いを確認できる状態にします。
構成の変更と差分を継続的に管理する
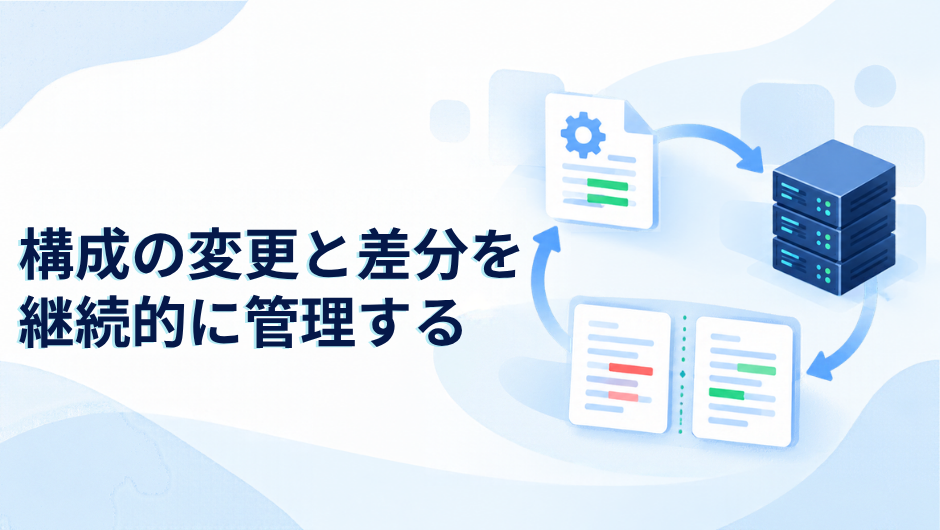
IT環境は、初期構築時の状態のまま固定されるものではありません。OSやソフトウェアの更新、機能追加、設定変更、機器交換、クラウドリソースの追加などによって構成は変化します。
構成管理では、計画して実施する変更だけでなく、意図しない変更や想定していなかった差分も含めて、変更後の状態を把握し、意図した状態が維持されているか確認します。
構成変更の承認や実施は変更管理とも関係します。ここでは、計画した構成変更の基本的な流れと、変更後の現在構成や差分を継続的に確認する考え方を整理します。
- 計画した変更内容を明確にする
何を、なぜ、どのように変更するのかを把握します。 - 必要な承認を行う
計画した変更の影響やリスクに応じて、組織で定めた承認手順を適用します。 - 計画した変更を実施する
承認された内容に沿って構成を変更します。 - 変更後の現在構成を確認する
計画した変更が意図したとおり反映されているかを確認するとともに、想定していなかった変更や差分が生じていないかを確認します。 - 構成情報を更新する
構成資料、CMDB、管理ツールなど、現在状態を確認するための情報を必要に応じて更新します。 - 継続的に差分を確認・レビューする
定期レビューや自動チェックなどにより、未承認の変更や基準からのずれを把握します。意図しない変更や想定していなかった差分が見つかった場合は、その結果や影響を確認し、必要に応じて対応します。
変更管理の手順と構成情報の更新が分断されていると、実環境は変わっているのに文書や管理ツールには古い情報が残ることがあります。反対に、現在構成を取得できても、その差分が承認された変更なのか、是正すべき状態なのかを判断する仕組みがなければ、構成管理としての判断につながりません。
構成情報として何を管理するか
管理する情報は、対象の種類と構成管理の目的から決めます。すべての情報を一つの台帳やツールへ集約することより、必要な状態と変更を確認できることが優先されます。
構成情報として検討する主な情報は、次のとおりです。
| 情報の種類 | 内容の例 |
|---|---|
| 識別情報 | 機器名、ホスト名、資産識別子、サービス名、リソース名など |
| 構成情報 | OSやソフトウェアのバージョン、役割・機能、ネットワーク構成、利用サービスなど |
| セキュリティ設定 | 認証、権限、アクセス制御、通信制御、セキュリティ機能など |
| 関係性 | 機器・サービス・ネットワーク・アプリケーション間の依存関係など |
| 求める構成 | 標準設定、設計値、ポリシー、ベースラインなど |
| 現在状態 | 実環境から確認した設定値や稼働中の構成 |
| 変更・確認情報 | 変更内容、確認日、レビュー結果、必要に応じた承認情報など |
必要な情報は対象ごとに異なります。たとえばPCではOSや導入ソフトウェア、端末のセキュリティ設定が重要になる一方、ネットワーク機器ではインターフェース、ルーティング、アクセス制御などが中心になることがあります。クラウドでは、リソースそのものに加えて、IDやアクセス権限、ネットワーク、サービス固有の設定を管理する場合があります。
「構成情報として何を記録するか」を先に固定するのではなく、求める構成を定義し、現在構成との違いや変更を確認するために必要な情報を選ぶと、管理項目を整理しやすくなります。
なお、構成を確認するために必要な情報と、秘密として保護すべき情報は分けて扱う必要があります。パスワード、秘密鍵、トークンなどの機密情報を、設定資料や管理文書へ安易に記載しないようにします。
構成情報を管理・維持する主な方法
構成管理には複数の工程があるため、一つのツールや資料だけですべてを担うとは限りません。既存の仕組みを含め、それぞれがどの役割を支えるかを整理して組み合わせます。
| 方法 | 主な役割 | 利用時の考え方 |
|---|---|---|
| 設定資料、構成資料 | 設定値や構成情報の文書化と共有 | 設計書、設定書、パラメータシート、完成図書に含まれる構成関連資料など、目的や対象に合った資料を用いる。実環境の変更に合わせて更新する運用が必要 |
| Config、設定エクスポート | 実環境の構成情報の保持と確認 | 実際の設定を確認しやすいが、対象や形式によっては人が必要情報を読み解く必要がある |
| IT資産管理ツール | IT資産のライフサイクル管理を支援し、製品によってはハードウェア、ソフトウェアなどの情報を取得 | 構成管理にも利用できる情報の範囲と、求める構成との差分確認をどこまで担えるかを確認する |
| 端末管理ツール(MDM、UEMなど) | PCやモバイル端末などの状態把握、設定配布、ポリシー適用などを支援 | 管理対象、取得できる構成情報、設定の適用や確認が可能な範囲を確認する |
| CMDB | 構成項目、属性、関係性の管理 | システムやサービス間の関係も含めて構成情報を管理する場合に利用できる |
| Infrastructure as Code(IaC)とConfiguration as Code(CaC) | 求めるインフラや構成をコードで定義し、適用 | コードを基準として構成を再現、管理しやすい。対象や運用方式に応じた設計が必要 |
| 構成情報の収集・可視化 | 実環境から現在の構成情報を取得し、確認しやすい形にする | 対応対象、取得項目、比較機能など、どの工程を支援できるかを確認する |
たとえば、求める構成をコードや標準設定で定義し、端末管理ツールやクラウドの管理機能から現在状態を把握し、必要な情報をCMDBや構成資料で共有するといった組み合わせも考えられます。
どの方法を採用するかは、対象数や種類、変更頻度、現在利用しているツール、構成基準の定義方法、手作業で継続確認できる範囲などによって変わります。既存の仕組みで必要な役割を担えている場合は、それを活用し、不足する部分だけを別の方法で補う考え方ができます。
サーバーやネットワーク機器などの設定情報を、人が確認できる資料として作成・更新する作業に課題がある場合は、以下の記事で仕様書を自動生成する考え方を詳しく紹介しています。
仕様書を自動生成するには?手作業の工数削減と標準化を両立する方法
SSD-assistanceで現在の設定情報の取得・文書化を支援する
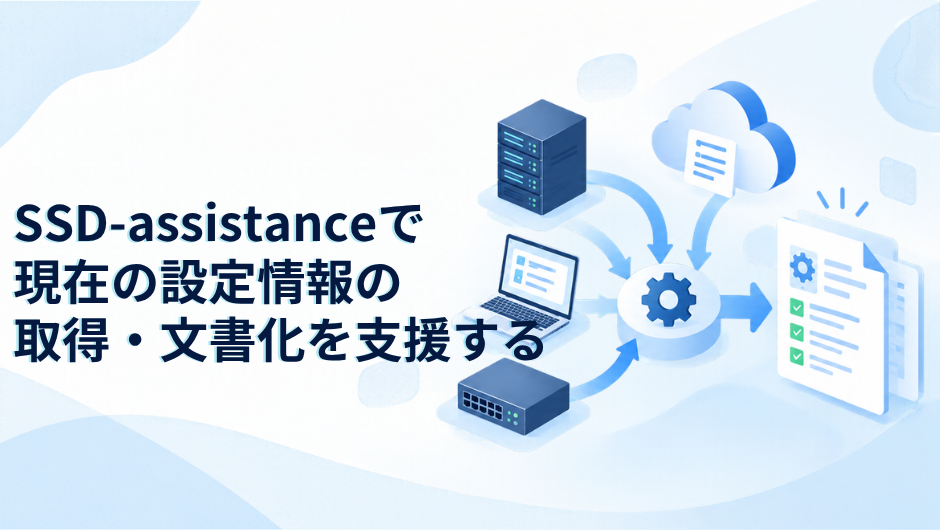
構成管理のうち、現在構成を把握して人が確認できる形に文書化する作業は、対象数や設定項目が多いほど負担になりやすい部分です。
セイ・テクノロジーズの「SSD-assistance」は、対応するWindowsクライアントPC、Windows Server、Linux、クラウド、ファイアウォール、ネットワーク機器などから設定情報を取得し、設定仕様書を生成するサービスです。2026年9月時点のサービス仕様では、Windows 11も設定仕様書の生成対象に含まれています。
SSD-assistanceが支援するのは、主に対応環境の現在設定を取得し、設定仕様書として文書化する部分です。組織としてどの構成を求めるかを決めること、変更を承認すること、すべての対象を継続監視すること、差分を是正すべきか判断することまでをSSD-assistanceだけで完結させるものではありません。
そのため、ISMSの構成管理で利用する場合も、構成管理全体の仕組みの中で「現在構成を把握・共有するための手段の一つ」として位置付けます。
実際にどのような設定仕様書が生成されるか確認したい場合は、PDF形式のサンプルを確認できます。
対応プラットフォームや出力項目は変更される可能性があるため、利用を検討する際はSSD-assistanceの最新サービス仕様をご確認ください。
まとめ
ISMSの構成管理では、PC、サーバー、ネットワーク機器、OSやソフトウェア、クラウドや各種サービスなどのIT環境について、次の流れをつなげて管理します。
対象を決める → 求める構成を定める → 現在構成を把握する → 差分・変更を管理する → 継続的に確認する
IT資産管理ツール、端末管理ツール、各種の構成資料、Config、CMDB、IaCとCaC、構成情報を収集・可視化する仕組みなどは、それぞれ異なる役割を持ちます。特定の方法だけを構成管理そのものと捉えるのではなく、自社の対象・リスク・変更頻度・既存運用に合わせて、必要な役割を組み合わせることが現実的です。
現在構成の把握や、構成情報を人が確認できる形に整理する作業に負担がある場合は、その部分をツールで支援する方法もあります。まずは、現在の運用で「求める構成」「現在構成」「変更・差分」のどこまでを把握できているかを整理すると、不足している仕組みを判断しやすくなります。
よくあるご質問(FAQ)
ISMSの構成管理では設定仕様書を必ず作る必要がありますか?
「設定仕様書」という特定形式の文書を必ず作る必要があるわけではありません。求める構成を定め、現在構成や変更を把握・確認できることが重要です。対象や運用に応じて、設計書、設定書、パラメータシートなどの資料、Config、管理ツール、コードなどを使い分けます。
構成管理の対象はどこまで含める必要がありますか?
PC、サーバー、ネットワーク機器、OSやソフトウェア、クラウドや各種サービスなどが代表的な対象です。ただし、対象範囲や管理粒度は一律ではありません。ISMSの適用範囲、情報セキュリティ上のリスク、変更頻度、既存の管理方法などを踏まえて決めます。
IT資産管理ツールを使っていれば構成管理もできていますか?
ツールを導入しているだけでは判断できません。IT資産管理ツールによってはOSやソフトウェア、端末設定などの構成情報を取得できますが、求める構成の定義、現在状態との比較、変更・差分の確認までどのように行っているかを確認する必要があります。
Configを保存していれば構成管理として十分ですか?
Configは現在または特定時点の設定を確認するための有力な情報源ですが、保存するだけで構成管理全体が成立するとは限りません。どの構成を求めるのか、変更が承認されたものか、基準との差分をどう確認するかといった運用も必要です。
「求める構成」と「現在構成」はどのように管理すればよいですか?
求める構成は、ポリシー、標準設定、設計書、設定テンプレート、コードなどで定義できます。現在構成は、実機確認、Config、端末管理ツール、クラウドの管理機能、構成情報を収集・可視化する仕組みなどから把握できます。一つの形式へ統一することより、両者を比較し、差分や変更を確認できる仕組みにすることが重要です。
SSD-assistanceを導入すればISMSの構成管理に対応できますか?
SSD-assistanceは、対応環境から現在の設定情報を取得し、設定仕様書として文書化する部分を支援します。構成基準の策定、変更承認、継続監視、差分の是正判断など、構成管理のほかの工程は別途必要です。そのため、SSD-assistanceは構成管理全体を保証するものではなく、現在構成の把握・文書化を支援する手段の一つとして利用します。