
「SSL証明書の有効期限が47日になる」と聞いて、いつから変わるのか、自社のWebサイトや業務システムに影響するのか、気になっている方もいるのではないでしょうか。
実際には、2029年3月15日以降に新たに発行される公的に信頼されるTLSサーバー証明書の最大有効期間が47日になります。2026年10月時点では、すでに最大200日への短縮が適用されています。
この変更は、証明書の発行時に確認された情報と実際の状態とのずれや、不適切な検証に基づいて発行された証明書が有効なまま残るリスクを抑えるためのものです。短縮が決まった理由と対象範囲、段階的な適用時期を整理し、管理担当者が確認しておきたい運用上のポイントを解説します。
目次
SSL証明書の有効期間はいつから47日になる?
最大47日への短縮は、2029年3月15日以降の新規発行分からです。
この日程を決めたのは、認証局(Certification Authority、CA)とブラウザーメーカーなどが参加する業界団体、CA/Browser Forumです。同団体が定める公開TLSサーバー証明書の発行・管理に関する業界要件「Baseline Requirements」では、新たに発行される証明書の最大有効期間を次のように定めています。
| 証明書の発行日 | 最大有効期間 |
|---|---|
| 2026年3月15日より前 | 398日 |
| 2026年3月15日~2027年3月14日 | 200日 |
| 2027年3月15日~2029年3月14日 | 100日 |
| 2029年3月15日以降 | 47日 |
出典:CA/Browser Forum「Baseline Requirements」§6.3.2(2026年10月20日確認)
ここで示している日数は、業界要件で認められる上限です。個々の認証局が必ず上限いっぱいの有効期間で発行するという意味ではありません。たとえばLet's Encryptは、2027年2月10日以降に発行・更新する通常の証明書の有効期間を原則64日に変更すると公表しています。
また、上限の変更は発行日を基準に適用されます。2029年3月15日を迎えた時点で、それ以前に発行された証明書が一斉に失効したり、発行済み証明書の有効期間が遡って47日に書き換わったりするわけではありません。
なぜSSL証明書の有効期間を短縮するのか
短縮の主な目的は、証明書が示す情報と実際の状態とのずれを小さくし、公開Webで使われる証明書の信頼性を高めることです。CA/Browser Forumは2025年4月、最大有効期間と検証情報の再利用期間を段階的に短縮する提案「Ballot SC081v3」を採択しました。
TLSサーバー証明書を発行する際、認証局はドメインの管理権限などを確認します。しかし、発行後にドメインの管理主体が変わっても、以前の検証に基づいて発行された証明書が有効なまま残ることがあります。有効期間を短くすれば、発行当時の情報と実際の状態がずれた証明書を使用できる期間も短くなります。
認証局による検証や発行の手続きに誤りがあった場合も同様です。証明書の有効期間を短くし、発行時に利用できる検証情報の期間も縮めることで、不適切な検証が繰り返し利用される余地や、誤発行された証明書が影響を及ぼし得る期間を抑える狙いがあります。
証明書には有効期間中でも失効させる仕組みがありますが、接続先の証明書を検証するブラウザーなどが、失効状態を適時に確認できるとは限りません。有効期間の短縮は、失効確認に依存しない形でもリスクを小さくする対策として位置付けられています。ただし、短縮によって不正利用がなくなるわけでも、証明書の失効処理が不要になるわけでもありません。
暗号技術に問題が見つかった場合などに、新しい方式へ移行しやすくなる効果も期待されています。
47日化の対象となる証明書は?
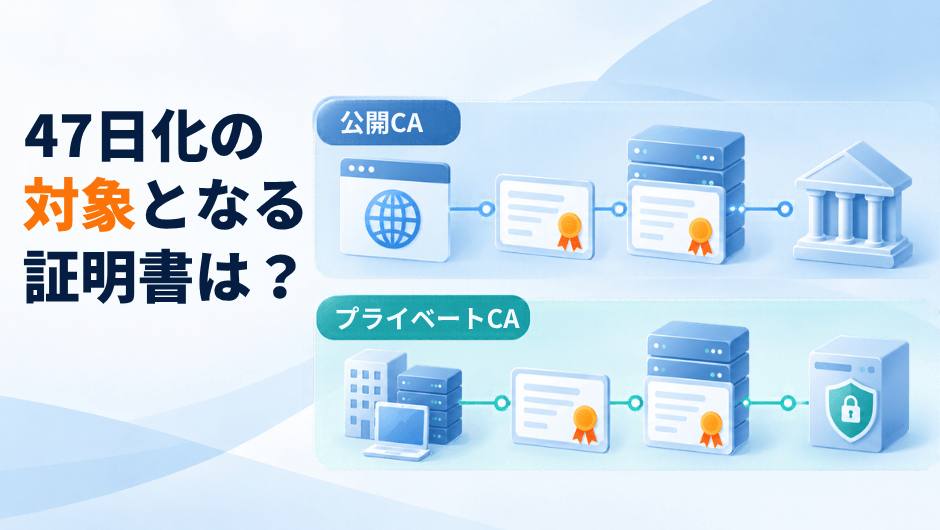
今回の業界要件が対象とするのは、公的に信頼されるTLSサーバー証明書です。一般的なWebブラウザーなどが標準で信頼するルート証明書につながり、インターネット上のサーバー認証を目的として発行される証明書が該当します。公開WebサイトのHTTPS用証明書は、その代表例です。
一方、自己署名のサーバー証明書や、自社だけで運用する認証局(プライベートCA)が発行し、社内の端末などへ独自に信頼設定して利用する証明書には、この公開TLSサーバー証明書の要件がそのまま一律に適用されるわけではありません。社内の証明書運用には、別途、自社の方針や利用環境に応じた管理が必要です。
ただし、「社内システムで使っているから対象外」とは判断できません。 社内向けのサービスであっても、公開認証局から発行された証明書を利用する構成があります。確認すべきなのはシステムの設置場所だけでなく、証明書の発行者と、その証明書がどの信頼基盤に属しているかです。
なお、コード署名用証明書やメールの署名・暗号化に使う証明書など、用途の異なる電子証明書まで一律に47日になるという話ではありません。
対象範囲の根拠:CA/Browser Forum「Baseline Requirements」§1.1
証明書の有効期間とドメイン認証情報の再利用期間は何が違う?
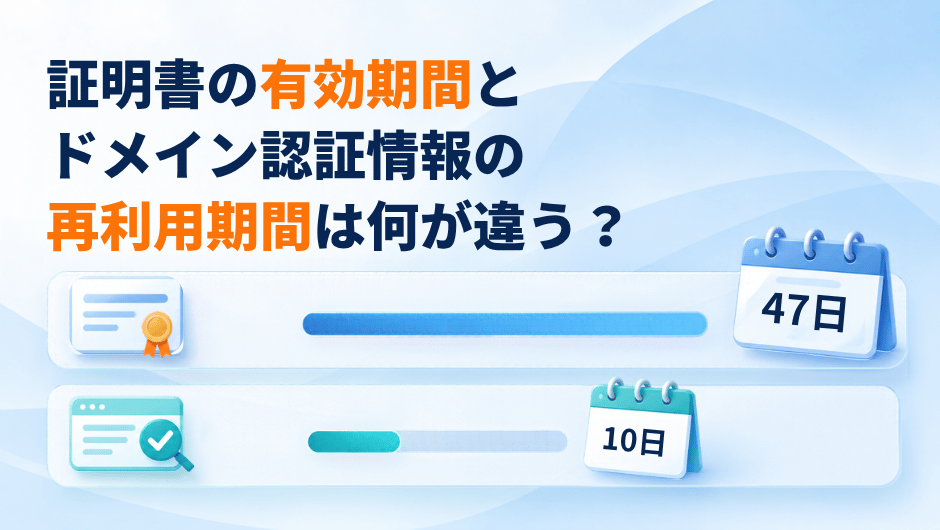
2029年には証明書の有効期間が最大47日になる一方、発行時に使う検証情報の再利用期間も短縮されます。二つの期間は意味が異なります。
| 項目 | 何を定める期間か | 2029年3月15日 以降の上限 |
|---|---|---|
| 証明書の有効期間 | 発行された証明書が有効である期間 | 47日 |
| ドメイン名・IPアドレスの検証情報の再利用期間 | 認証局が以前の検証結果やその裏付け情報を、 新しい証明書の発行に使える期間 |
10日 |
認証局は発行時にドメイン名やIPアドレスの管理権限を検証します。一定の条件下では以前の検証結果を再利用できますが、その上限は2026年3月15日から200日、2027年3月15日から100日、2029年3月15日から10日に短縮されます。2029年3月15日以降は、新たな発行の時点で再利用可能な10日間を過ぎていれば、改めて検証しなければなりません。
10日ごとの証明書再発行が必要になるわけではありません。 検証の自動化に対応する仕組みもあり、担当者が必ず10日ごとに手作業で認証するという意味でもありません。
ここで説明している10日は、ドメイン名とIPアドレスの検証情報についてのルールです。申請組織の身元に関する情報など、別の種類の検証情報には異なる再利用条件があります。
出典:CA/Browser Forum「Baseline Requirements」§4.2.1、§6.3.2
有効期間の短縮で証明書の運用はどう変わる?
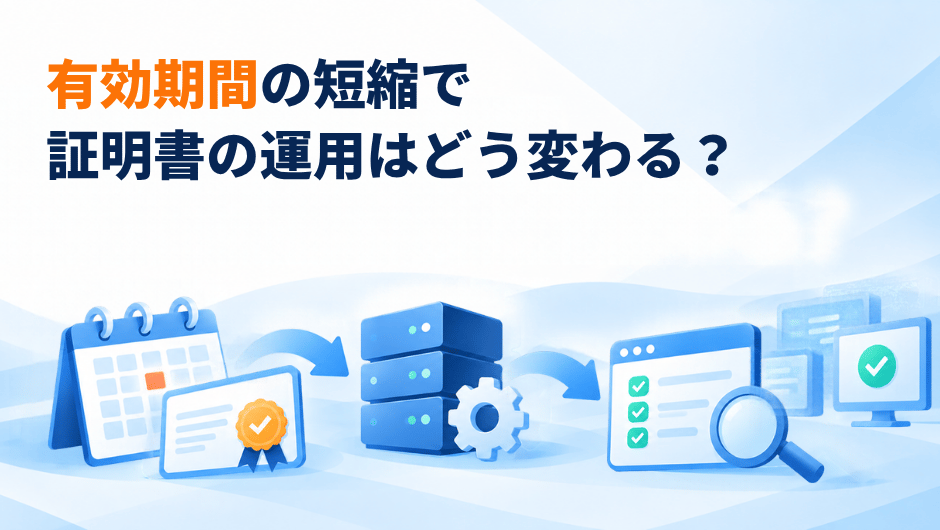
これまで上限に近い長期間の証明書を使っていた環境では、短縮に伴って更新・入れ替えの頻度が増えます。手作業で更新している場合は作業回数が増え、すでに自動化している場合でも、短い周期で正常に更新できるかを確認する必要があります。
更新処理の実行と結果管理を組み合わせる具体例は、IIS環境を一例として扱った製品コラムで紹介しています。
運用を点検する際は、次の工程を分けて考えると、確認すべき担当や仕組みが明確になります。
- 管理対象と担当者の把握:Webサーバー、ロードバランサー、CDNなど、どこでどの証明書を使用しているかを確認します。発行申請や更新を自社で行うのか、ホスティング事業者などへ委託しているのかも整理します。
- 検証と発行・更新:利用する認証局、実際の有効期間、更新を始めるタイミングを確認します。発行時にドメイン名やIPアドレスの再検証が必要になった場合、必要な操作を誰が、どの仕組みで行うかも確認します。
- 使用先への適用:新しい証明書を取得した後、対象サーバーへのインストールや、ロードバランサーなどの設定への反映が必要かを確認します。証明書の発行に成功したことと、実際に新しい証明書が使われ始めたことは別です。
- 稼働確認:実際の利用者と同じ経路からHTTPSで接続するなどして、対象のサービスが意図した新しい証明書を提示し、正常に通信できるかを確かめます。更新処理の正常終了だけで、この確認まで完了したとは判断できません。
- 失敗の検知と対応:更新処理の失敗、反映漏れ、有効期限の接近をどのように検知し、誰が対応するかを決めます。処理の実行記録、成否の判定、異常時の通知、通知先への到達はそれぞれ確認する必要があります。
自己管理のWebサーバーでは、ACME(Automatic Certificate Management Environment)に対応したクライアントなどで証明書の発行・更新を自動化する方法があります。使用先への反映や稼働確認まで自動化されるかは、利用するツールとシステム構成によって異なります。
ホスティングサービスやCDN側が証明書を管理する環境では、利用者が更新操作を直接行わずに済む場合もあります。その場合でも、更新や反映をどこまで事業者が担当するか、障害時の連絡や期限切れの確認を誰が担うかは、サービスの管理範囲に応じて確認します。
まとめ
有効期間の短縮は、証明書の情報と実際の状態とのずれによるリスクを抑えるための取り組みです。2026年10月時点の上限は200日で、2029年3月15日以降の新規発行分から最大47日になります。
自社で確認すべきなのは、使用中の証明書が対象か、更新・適用・稼働確認を誰が担うか、失敗時に対応できるかです。自社管理か委託管理かによって必要な作業は異なるため、現在の運用に合わせて確認してください。
よくあるご質問(FAQ)
Q. 47日化に備えて、証明書の更新タイミングはどう決めればよいですか?
実際の証明書の有効期間と認証局の更新条件を確認し、ドメインの再検証や使用先への反映にかかる時間も見込んで、期限前に更新を終えられるように設定します。現在の更新スケジュールが長い有効期間を前提としていないか、点検してください。
Q. 証明書の購入・契約も47日ごとに更新する必要がありますか?
一律にそうなるわけではありません。サービスの契約期間と個々の証明書の有効期間は別に設定される場合があります。契約期間中の再発行手続きや提供条件は、契約先へ確認してください。
Q. 社内システムの証明書も対象かどうか、どう確認すればよいですか?
社内向けかどうかだけでは判定できません。証明書の発行者を確認し、一般的なブラウザーが標準で信頼する認証局につながるかを調べます。証明書を事業者が管理している場合は、その事業者にも適用範囲を確認してください。